Seguridad WordPress para proteger
tu web antes de tener un problema
Una web WordPress no tiene que estar hackeada para tener problemas de seguridad. Plugins abandonados, usuarios con permisos excesivos, configuraciones antiguas, copias que nunca se han probado o pequeños fallos acumulados pueden aumentar el riesgo sin que nadie lo note.Reviso la seguridad técnica de WordPress para detectar puntos débiles, aplicar medidas de protección razonables y dejar una configuración más controlada sin llenar la web de plugins innecesarios.Trabajo principalmente sobre webs ya publicadas de empresas, pymes, profesionales y agencias que necesitan mejorar la seguridad sin rehacer el proyecto desde cero.

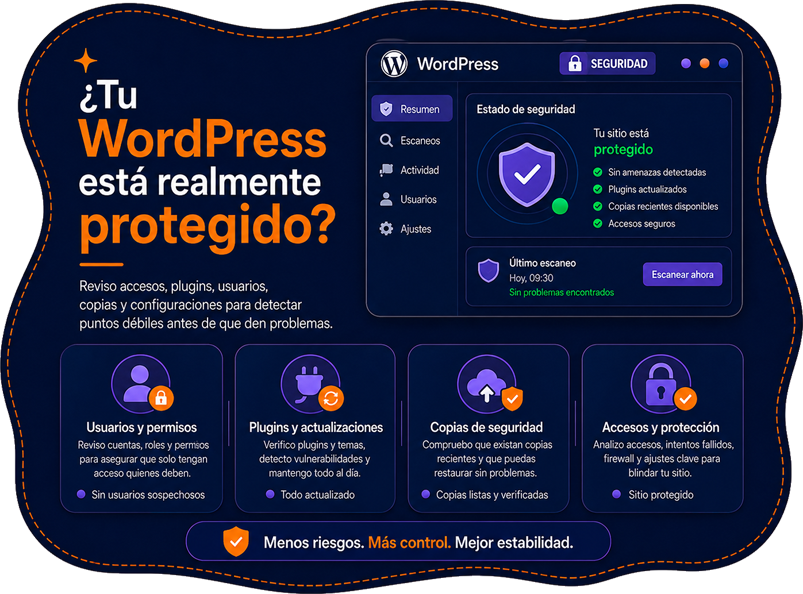
¿Tu WordPress está realmente protegido?
Instalar un plugin de seguridad no convierte tu web en segura.
WordPress depende de varias capas: el propio CMS, plugins, theme, usuarios, servidor, PHP, base de datos, formularios, APIs, copias de seguridad y servicios externos.
Por eso no aplico una configuración genérica. Primero reviso cómo está construida la web, qué servicios utiliza y qué medidas tienen sentido en ese proyecto.
WordPress, plugins y theme desactualizados.
Plugins abandonados o innecesarios.
Usuarios administradores y permisos.
Protección del acceso y autenticación.
Exposición innecesaria de información.
REST API y enumeración de usuarios.
Configuración de archivos sensibles.
Permisos de archivos y directorios.
Ejecución o edición de código desde administración.
SSL, HTTPS y configuración del servidor.
Estado y disponibilidad de las copias de seguridad.
Formularios, spam y puntos públicos de entrada.
Logs y señales de actividad sospechosa.
Cabeceras HTTP de seguridad.
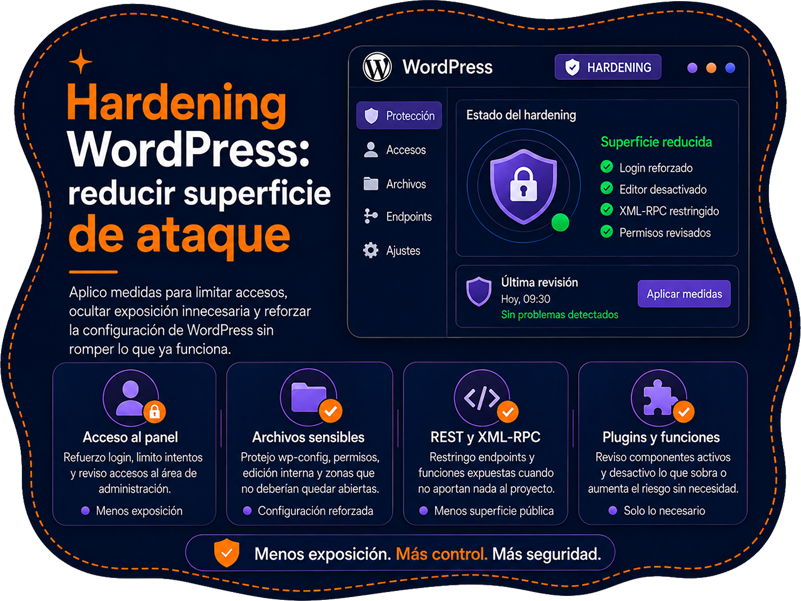
Hardening WordPress: reducir superficie de ataque
La seguridad no consiste en intentar bloquearlo todo, sino en reducir aquello que no hace falta exponer.
Puedo aplicar medidas de hardening adaptadas al proyecto para limitar accesos, proteger zonas sensibles y reducir información innecesaria disponible públicamente.
Protección de WordPress
Reviso configuraciones como el acceso al panel, usuarios, endpoints, edición de archivos, XML-RPC cuando proceda, permisos y otros puntos que pueden aumentar la superficie de ataque.
No desactivo funcionalidades de forma automática: compruebo primero si la web, los plugins o alguna integración dependen de ellas.
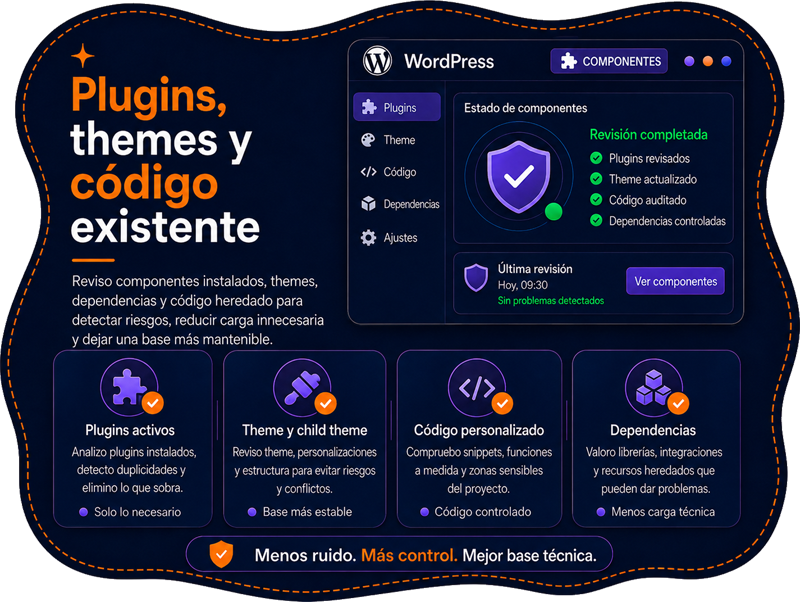
Plugins, themes y código existente
Una parte importante de los problemas de seguridad aparece en componentes de terceros o software que ha dejado de mantenerse.
Reviso plugins, theme y dependencias para detectar componentes innecesarios, versiones antiguas o configuraciones que conviene sustituir o corregir.
Cuando puedo resolver algo con una configuración controlada o código propio sencillo, evito añadir otro plugin únicamente para cubrir una función básica.
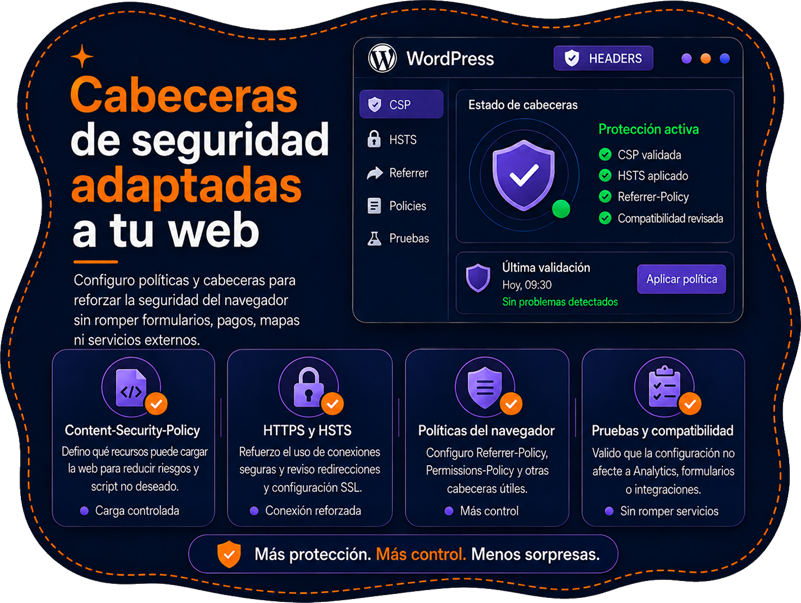
Cabeceras de seguridad adaptadas a tu web
También puedo revisar e implementar cabeceras HTTP que añaden una capa adicional de protección en el navegador.
Según el proyecto puedo trabajar con:
Content-Security-Policy (CSP)
Strict-Transport-Security (HSTS)
Referrer-Policy
Permissions-Policy
X-Content-Type-Options
Protección frente a framing y clickjacking
Otras políticas según la arquitectura y servicios utilizados
Una CSP, por ejemplo, puede limitar desde qué orígenes se permite cargar scripts, estilos, imágenes u otros recursos. Pero una política mal configurada también puede romper formularios, Analytics, mapas, fuentes, pasarelas de pago u otros servicios.
Por eso estas configuraciones deben validarse sobre la web real y no copiarse de una plantilla genérica.
Copias de seguridad que sirvan cuando realmente hagan falta
Tener un plugin de backups instalado no significa necesariamente tener una estrategia de recuperación.
Reviso si existen copias, dónde se almacenan, con qué frecuencia se generan y si permitirían recuperar la web ante una incidencia.
Siempre que el proyecto lo permita, es preferible que exista una copia independiente del propio servidor donde funciona WordPress.
Una copia útil debe permitir recuperar tanto los archivos como la base de datos y formar parte de un proceso de recuperación conocido.
Monitorización y detección de incidencias
No todas las intrusiones son evidentes.
Una web puede seguir funcionando mientras aparecen usuarios desconocidos, archivos modificados, redirecciones, JavaScript inyectado, spam o cambios que pasan desapercibidos durante días.
Puedo revisar señales de actividad anómala y plantear un sistema razonable de monitorización según el nivel de criticidad de la web.
El objetivo no es generar cientos de alertas, sino detectar aquello que realmente requiere atención.
¿Tu WordPress ya ha sido hackeado?
Si la web muestra redirecciones extrañas, páginas desconocidas, usuarios nuevos, spam, archivos modificados o Google advierte de contenido peligroso, primero hay que determinar qué ha ocurrido.
En estos casos puedo revisar la instalación, localizar indicios del compromiso y valorar la estrategia de recuperación.
Limpiar archivos sin identificar el origen no siempre es suficiente: si permanece la vulnerabilidad que permitió el acceso, el problema puede volver a aparecer.
Seguridad sin romper lo que ya funciona
Una medida de seguridad solo es útil si protege la web sin impedir que el negocio funcione.
Antes de aplicar cambios reviso las dependencias del proyecto: formularios, APIs, plugins, CDN, Analytics, píxeles, sistemas de pago, servicios externos o funcionalidades personalizadas.
Cuando una medida puede tener impacto, prefiero aplicarla de forma progresiva, comprobar el resultado y validar que todo sigue funcionando correctamente.
Especialmente con configuraciones como CSP o HSTS, una implementación incorrecta puede causar problemas reales, por lo que deben configurarse y probarse con criterio.
Seguridad WordPress para agencias y equipos web
También puedo trabajar como soporte técnico externo para agencias que gestionan WordPress de clientes y necesitan una segunda revisión técnica o ayuda con configuraciones concretas.
Puedo intervenir de forma puntual o integrarme como apoyo White Label para revisar seguridad, solucionar incidencias, aplicar hardening o preparar mejoras sin tener contacto comercial directo con el cliente final cuando el proyecto lo requiera.
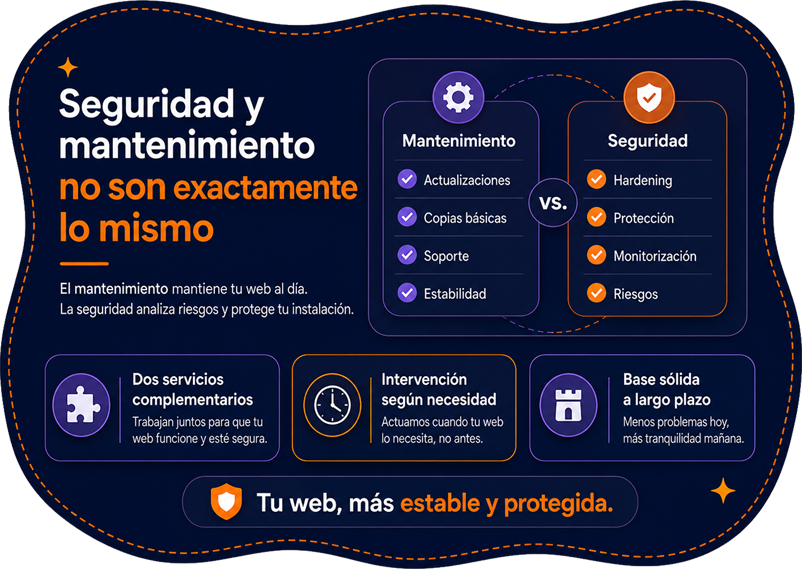
Seguridad y mantenimiento no son exactamente lo mismo
El mantenimiento periódico ayuda a reducir riesgos: actualizaciones, backups y revisiones forman parte de una web saludable.
Pero una revisión de seguridad va más allá.
Analiza cómo está configurado WordPress, qué superficie está expuesta, qué permisos existen, qué componentes utiliza la web y qué medidas adicionales conviene aplicar.
Si necesitas seguimiento periódico, actualizaciones y soporte recurrente, puedes consultar también mi servicio de mantenimiento WordPress.
Cómo trabajo una revisión de seguridad WordPress
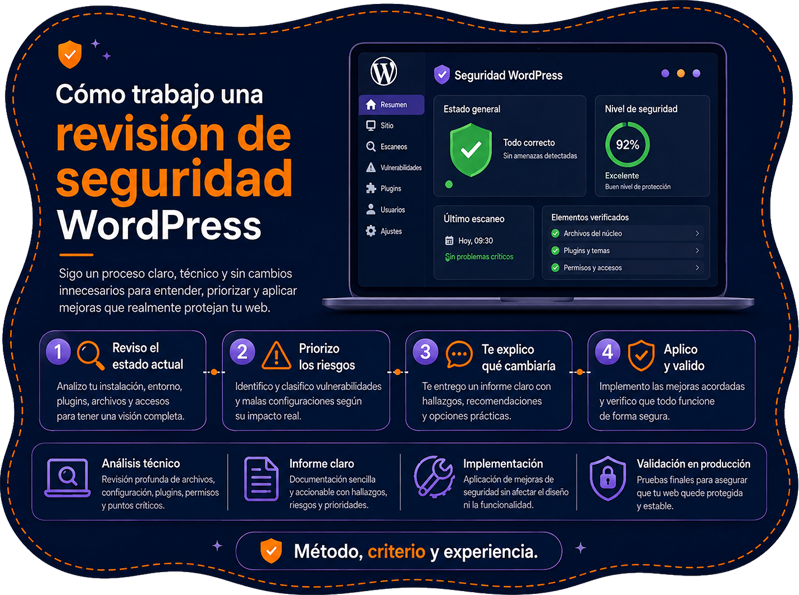
1. Reviso el estado actual
Analizo WordPress, plugins, theme, usuarios, configuración, servidor y puntos relevantes del proyecto.
2. Priorizo los riesgos
No todos los avisos tienen la misma importancia. Separo los problemas reales de las recomendaciones secundarias.
3. Te explico qué cambiaría
Antes de aplicar cambios importantes, te indico qué he encontrado, qué riesgo tiene y qué solución propongo.
4. Aplico y valido
Implemento las medidas acordadas y compruebo que la web, formularios, integraciones y servicios principales siguen funcionando.
No existe un WordPress imposible de atacar
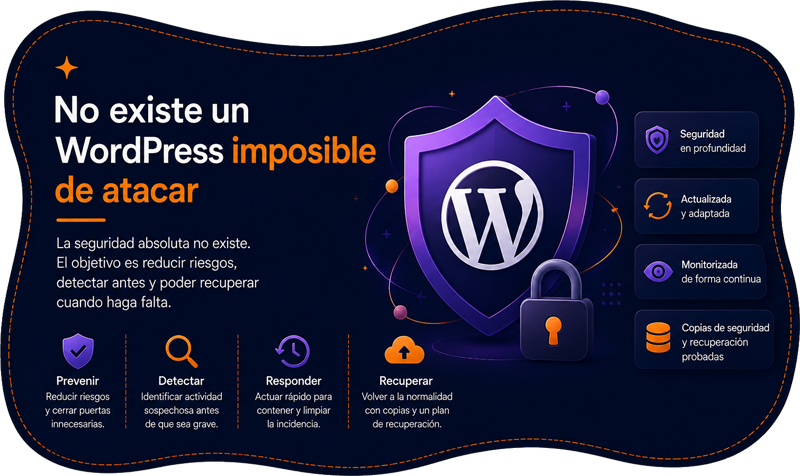
La seguridad absoluta no existe.
Mi objetivo no es venderte una falsa garantía de “web 100 % segura”, sino reducir riesgos, eliminar configuraciones innecesariamente débiles, mejorar la capacidad de detección y facilitar la recuperación si aparece una incidencia.
Una buena estrategia combina prevención, actualización, control, copias de seguridad y capacidad de respuesta.
Preguntas frecuentes sobre
seguridad WordPress
Puedo revisar señales habituales de compromiso, cambios sospechosos, usuarios, archivos, comportamiento de la web y otros indicios técnicos. Si existe una incidencia, primero hay que valorar su alcance antes de decidir cómo limpiar y recuperar la instalación.
Normalmente sí. Trabajo sobre instalaciones existentes y priorizo cambios técnicos que no obliguen a rehacer el proyecto. Si alguna medida puede afectar al funcionamiento, la valido antes de aplicarla definitivamente.
Sí. Puedo revisar e implementar CSP, HSTS, Referrer-Policy, Permissions-Policy y otras cabeceras cuando tengan sentido para la web. La configuración se adapta a los servicios que utiliza cada proyecto.
No. Se solapan en aspectos como actualizaciones y copias de seguridad, pero el mantenimiento busca mantener la web estable y actualizada, mientras que una revisión de seguridad analiza específicamente riesgos, accesos, exposición y medidas de protección.
Sí. Puedo trabajar como apoyo técnico para agencias en revisiones de seguridad, hardening, incidencias y mantenimiento de WordPress sin interferir en su relación con el cliente.
No necesariamente. Depende de la web, el hosting, los plugins existentes y las necesidades del proyecto. Algunas medidas pueden implementarse directamente en WordPress o servidor y otras sí pueden justificar una herramienta específica.
¿Quieres saber cómo está la
seguridad de tu WordPress?
Si tienes una web en funcionamiento y quieres saber qué puntos conviene revisar, cuéntame cómo está montada y qué te preocupa.Revisaré el contexto técnico y te diré cuál sería el siguiente paso razonable, sin instalar herramientas ni aplicar cambios innecesarios porque sí.